
El mejor flujo de 2FA en línea en 2026: guía práctica con SmsPva
Elegir la configuración adecuada de 2FA en línea implica equilibrar la seguridad de la cuenta, la comodidad y la recuperación. Las claves de acceso, las aplicaciones de autenticación y las llaves de seguridad pueden ofrecer una protección duradera. Los SMS pueden ser adecuados para una verificación telefónica única permitida, pero no siempre son un factor fiable a largo plazo.
Esta guía compara las opciones y ofrece un flujo práctico de configuración. También explica cómo SmsPva puede servir para una necesidad concreta de verificación por SMS, sin sustituir un método de inicio de sesión duradero ni un plan de recuperación.
Qué significa «2FA en línea» y contra qué protege
La autenticación de dos factores (2FA) solicita una segunda prueba de identidad cuando inicias sesión. En lugar de depender únicamente de una contraseña, una cuenta también puede requerir algo que posees, como una llave de seguridad registrada o un teléfono. El objetivo es que una contraseña robada, por sí sola, resulte menos útil para un atacante.
Los factores suelen agruparse en algo que sabes, tienes o eres. Una contraseña es algo que sabes. Un código de autenticación o una llave de seguridad puede demostrar que posees algo. Una huella dactilar o un reconocimiento facial pueden desbloquear un dispositivo o una credencial, pero las comprobaciones biométricas suelen estar vinculadas a ese dispositivo.
No todos los códigos SMS son 2FA. Un servicio puede pedirte un código una sola vez para confirmar un número de teléfono durante el registro. Se trata de una verificación del número, no necesariamente de un factor permanente para iniciar sesión. La 2FA por SMS solicita un código en inicios de sesión posteriores, a menudo junto con una contraseña. Consulta la configuración de seguridad de la cuenta para saber qué protección está activada.
Qué puede hacer la 2FA y qué no
Un segundo factor puede bloquear muchos intentos basados únicamente en una contraseña, incluidos algunos ataques que utilizan contraseñas expuestas en otros lugares. Sin embargo, la 2FA no vuelve invulnerable una cuenta. Los atacantes pueden dirigirse a los canales de recuperación, engañar a las personas para que compartan códigos, robar una sesión activa o comprometer un dispositivo.
Los servicios pueden ofrecer claves de acceso, aplicaciones de autenticación, llaves de seguridad físicas o códigos SMS. Una clave de acceso puede reemplazar una contraseña en vez de limitarse a añadir un segundo paso. Un código de autenticación o una llave de seguridad pueden solicitarse después de introducir una contraseña. La etiqueta por sí sola no cuenta toda la historia: también importan el registro, el uso cotidiano y la recuperación.
No existe una única opción ideal para todas las cuentas. El correo electrónico principal y las cuentas financieras merecen una protección duradera y un plan de recuperación que controles. El objetivo práctico es utilizar el método más sólido que admita el servicio y que puedas mantener, y saber cómo recuperar el acceso si pierdes un dispositivo.
Elige el método de 2FA adecuado para cada cuenta
Adapta el método a la importancia de la cuenta, a las opciones que ofrece el servicio y a tu capacidad para recuperar el acceso. Hazte tres preguntas: ¿Alguien podría engañarte para que reveles el factor? ¿Qué ocurre si pierdes el dispositivo o la llave? ¿Puedes añadir un método de respaldo?
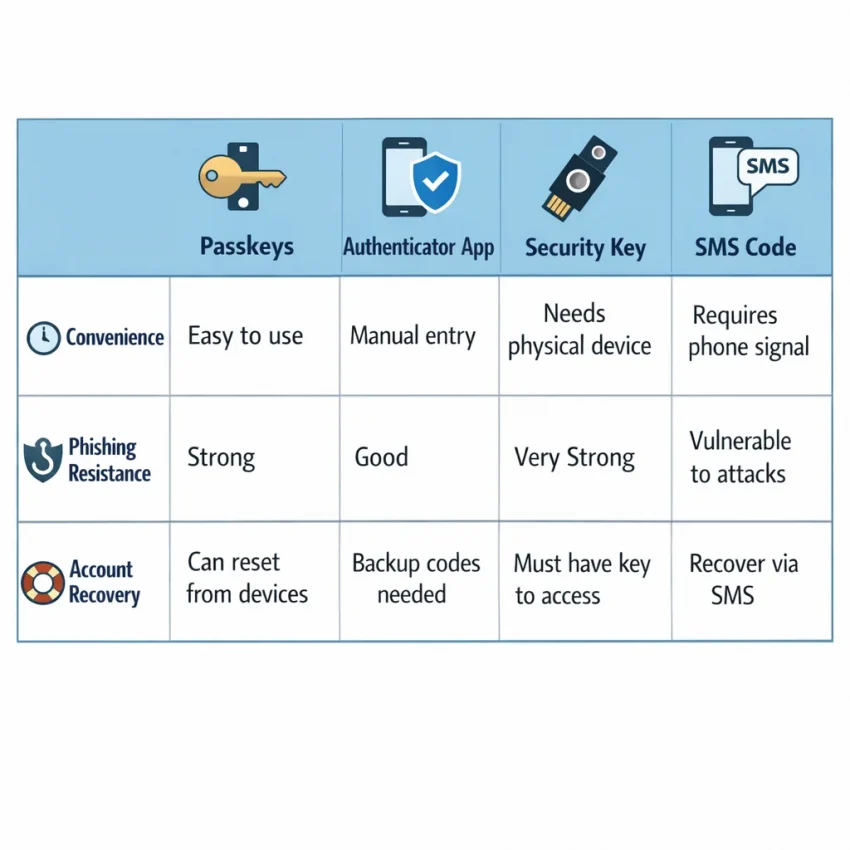
Compara la seguridad y la facilidad de uso cotidiana
| Método | Ventajas útiles | Aspectos a tener en cuenta |
|---|---|---|
| Claves de acceso | Están diseñadas para resistir el phishing y suelen ser fáciles de usar. | Comprueba cómo gestiona el servicio la sincronización, los cambios de dispositivo y la recuperación. Una clave de acceso puede reemplazar una contraseña en vez de funcionar como un segundo factor independiente. |
| Aplicaciones de autenticación | Generan códigos en tu dispositivo y funcionan sin cobertura móvil. | Los códigos aún pueden ser objeto de phishing. Planifica cómo transferir o recuperar la aplicación si cambias de teléfono o lo pierdes. |
| Llaves de seguridad físicas | Las llaves físicas pueden ofrecer una gran resistencia al phishing. | Debes llevar la llave contigo y protegerla. Comprueba si el servicio admite una llave de respaldo u otro método de recuperación. |
| Códigos SMS | Son conocidos y sencillos cuando un servicio exige una verificación telefónica. | Están más expuestos a riesgos como el intercambio de SIM, la reasignación de números y la interceptación de mensajes. Es posible que un número temporal no siga estando disponible. |
Las claves de acceso suelen ser una opción sólida y cómoda cuando un servicio las admite. Las aplicaciones de autenticación son una alternativa práctica y, por lo general, preferible a los SMS cuando ambas opciones están disponibles. Una llave física puede ser adecuada para cuentas en las que la resistencia al phishing es especialmente importante. Los SMS aún pueden ser útiles si un servicio los exige o no ofrece una alternativa práctica.
Adapta el método a la cuenta
Protege tu cuenta de correo electrónico principal con el método más sólido que admita. El correo suele controlar los restablecimientos de contraseña de otros servicios, por lo que perder el acceso puede tener consecuencias más amplias. Para cuentas bancarias, laborales o que contengan datos confidenciales, revisa la configuración de seguridad del servicio y prioriza las opciones de inicio de sesión resistentes al phishing cuando estén disponibles.
Una aplicación de autenticación puede equilibrar la protección y la facilidad de uso en cuentas de menor riesgo. Los SMS pueden servir como respaldo o verificación obligatoria, pero un número de teléfono no constituye automáticamente una opción de recuperación duradera. Antes de elegir, consulta las reglas del servicio y averigua qué ocurre si pierdes el dispositivo.
La pregunta útil no es solo «¿Qué factor es más seguro?». También es «¿Qué factor sólido puedo mantener disponible y qué alternativa segura funcionará si lo pierdo?». Evita que un solo dispositivo o número sea tu única vía para recuperar una cuenta importante.
Un flujo más seguro de 2FA en línea, desde la configuración hasta la recuperación
Una buena autenticación de dos factores en línea implica algo más que activar una solicitud de código. Empieza por las cuentas que controlan tus otros inicios de sesión, prueba cada cambio y confirma que puedes recuperar el acceso si pierdes un dispositivo.
Protege la cuenta que desbloquea las demás
- Protege primero tu correo electrónico principal. Usa una contraseña única y sólida, y activa el método de inicio de sesión más seguro que admita tu proveedor. Revisa los contactos de recuperación y elimina las opciones que ya no controlas.
- Consulta la configuración de seguridad de la cuenta. Revisa las opciones actuales de claves de acceso, llaves de seguridad, aplicaciones de autenticación y OTP por SMS. Lee las instrucciones de recuperación antes de elegir.
- Elige un factor que puedas mantener. Ten en cuenta la pérdida del dispositivo, los viajes y cómo iniciarás sesión en un teléfono de reemplazo. Para las cuentas especialmente importantes, utiliza un método duradero y añade un respaldo compatible cuando sea práctico.
Registra el factor desde la aplicación o el sitio web oficial del servicio. Escanea el código de configuración de una aplicación de autenticación únicamente con esa aplicación. Nunca compartas un código de inicio de sesión ni un secreto de configuración con alguien que se ponga en contacto contigo sin que lo esperes.
Registra el método, pruébalo y guarda un respaldo
- Prueba el método nuevo antes de cerrar la sesión. Si es posible, utiliza otro dispositivo de confianza o una ventana privada del navegador para confirmar que funciona. Mantén abierta la sesión existente hasta que la prueba tenga éxito. Si no puedes iniciar sesión, sigue las instrucciones oficiales de recuperación del proveedor.
- Guarda los códigos de respaldo por separado. Si el servicio ofrece códigos de recuperación de un solo uso, guárdalos en un lugar seguro al que puedas acceder sin el teléfono. Un gestor de contraseñas o un lugar físico bajo llave pueden ser adecuados según tu situación. Trata cada código como una contraseña y reemplaza el conjunto si queda expuesto.
- Configura métodos de recuperación que controles. Mantén actualizadas las direcciones de correo y los números de teléfono de recuperación. Un número temporal no debería ser tu única vía para recuperar una cuenta.
Los códigos de respaldo son una alternativa de emergencia, no un sustituto de tu factor habitual. Comprueba si generar un conjunto nuevo invalida los códigos anteriores y actualiza la copia guardada cuando sea necesario.
Revisa el acceso después de cambiar de dispositivo
- Revisa los dispositivos y las sesiones activas. Elimina los dispositivos que ya no utilices y cierra las sesiones que no reconozcas.
- Planifica el cambio de teléfono. Antes de borrar o entregar un teléfono antiguo, transfiere tu aplicación de autenticación o tus claves de acceso mediante el proceso admitido por el proveedor. Confirma que puedes iniciar sesión desde el nuevo dispositivo y ten los códigos de respaldo a mano durante el cambio.
- Vuelve a revisar la configuración después de una alerta de seguridad. Si pierdes un dispositivo o detectas actividad sospechosa, utiliza el proceso de recuperación del proveedor. Cuando recuperes el acceso, revisa las sesiones activas.
Ten una lista breve para las cuentas importantes: el factor seleccionado, dónde guardaste los códigos de respaldo, el contacto de recuperación y la última vez que probaste el acceso. Revísala después de cambiar de dispositivo y periódicamente para las cuentas críticas.
Cuándo conviene la verificación por SMS en línea y cuándo no
La verificación por SMS en línea puede ser útil cuando un servicio exige comprobar un teléfono o necesitas un código para un registro o una activación permitidos y de una sola vez. Es una opción conocida y no requiere una aplicación de autenticación. Sin embargo, recibir un código una vez no significa que hayas activado la 2FA permanente.
Antes de usar una OTP por SMS, comprueba qué está verificando el servicio y si utilizará el número para inicios de sesión posteriores o para recuperar la cuenta. Si el número se convierte en un factor permanente, necesitas poder acceder a él de forma fiable. Para una protección duradera, elige una clave de acceso, una aplicación de autenticación o una llave de seguridad cuando el servicio lo admita.
Casos adecuados para un código SMS de un solo uso
Un número de teléfono virtual para verificar SMS puede ser adecuado para un flujo temporal y permitido en el que quieras mantener separado tu número personal. Si las reglas del servicio permiten números virtuales, un servicio en línea como SmsPva puede ser una opción para recibir el código. La aceptación y la disponibilidad dependen del servicio de destino y de la oferta vigente.
Limita el propósito: utiliza el número solo para una verificación que tengas autorización para completar. No des por sentado que recibir un código te garantiza acceso duradero al número o a la cuenta. Si un servicio solicita otro código más adelante, es posible que un número temporal o compartido no te permita recibirlo.
Conoce los límites de seguridad y recuperación
En general, los SMS ofrecen menos resistencia a la apropiación de cuentas que las claves de acceso o las llaves de seguridad resistentes al phishing. Los delincuentes pueden atacar un número de teléfono mediante el intercambio de SIM, y los mensajes pueden quedar expuestos por vulnerabilidades en dispositivos o redes de telecomunicaciones. Estos riesgos son especialmente importantes cuando una cuenta protege dinero, identidad o información privada.
No dependas de un número temporal como único método de 2FA o recuperación para una cuenta bancaria, tu correo principal u otra cuenta crítica. Perder el acceso podría impedirte iniciar sesión, restablecer una contraseña o completar una revisión de seguridad. Utiliza factores duraderos y guarda los códigos de respaldo en un lugar seguro.
Algunos servicios rechazan los números virtuales, restringen ciertos tipos de número o exigen uno al que puedas acceder más adelante. Revisa las condiciones y la configuración de seguridad actuales del servicio. Si la plataforma no permite un número virtual, utiliza un método aceptado en lugar de intentar eludir la restricción.
Cómo usar SmsPva en un flujo permitido de verificación por SMS
SmsPva puede ser una opción cuando necesitas recibir en línea un código de verificación por SMS y la plataforma permite números virtuales. Considéralo una herramienta para una verificación específica por SMS, no un sustituto de una clave de acceso, una aplicación de autenticación o un método de recuperación fiable.
Empieza en el servicio de verificación por SMS en línea de SmsPva y consulta la página actual para ver las opciones de servicio pertinentes y su disponibilidad. La disponibilidad puede cambiar y el servicio de destino decide si acepta un número.
Sigue las reglas de la plataforma y completa la verificación
- Confirma que el uso está permitido. Revisa las reglas de verificación telefónica y de cuenta del servicio de destino. No uses un número virtual para eludir restricciones ni para falsear tu identidad.
- Elige el flujo adecuado. Revisa las opciones actuales de SmsPva y sigue las instrucciones indicadas para el servicio que necesitas. No des por sentado que funcionará otro flujo si no aparece la opción adecuada.
- Introduce el número para la verificación permitida. Escríbelo en la pantalla de verificación del servicio de destino. El servicio decide si acepta el número.
- Comprueba si llega el código. Sigue las instrucciones actuales de SmsPva para recibir la OTP por SMS. Introduce el código en el servicio de destino únicamente si llega y sigue vigente. La aceptación y la entrega no están garantizadas.
- Completa la configuración de seguridad de la cuenta. Activa un factor duradero compatible con la plataforma, guarda los códigos de respaldo de forma segura y confirma que puedes acceder a los datos de recuperación.
Por ejemplo, si Signal permite ese tipo de número y está disponible el flujo correspondiente, consulta la verificación de Signal por SMS antes de empezar. Sigue las reglas y las indicaciones de Signal; la página de un servicio no puede garantizar que se acepte un número.
Es posible que un número temporal o de acceso compartido no siga disponible más adelante. No lo utilices como única vía de recuperación para una cuenta crítica. Si no llega un código o la plataforma rechaza el número, sigue las instrucciones de los servicios y utiliza las alternativas oficiales de la plataforma, en vez de intentar eludir sus comprobaciones.
Solución de problemas, comprobaciones de privacidad y lista de verificación final
Que un código no funcione no significa necesariamente que la cuenta o el número no sean utilizables. Consulta las instrucciones actuales de la plataforma de destino y confirma que seleccionaste el servicio y el país correctos en la página actual de SmsPva. La disponibilidad y la aceptación pueden variar.
Si no llega un código de verificación
- Confirma los datos. Comprueba que el servicio, el país y el número coincidan con las instrucciones de la plataforma. Revisa los requisitos de formato y tiempo.
- Espera antes de volver a intentarlo. Evita solicitar códigos repetidamente y con rapidez. Los intentos múltiples pueden activar límites o dificultar la solución del problema. Respeta cualquier periodo de espera indicado por el servicio de destino.
- Consulta las reglas de la plataforma. Algunos servicios pueden rechazar números virtuales o limitar los números que aceptan. Si la plataforma indica que el número no es compatible, utiliza un método permitido.
- Usa los canales oficiales de soporte. Consulta las instrucciones actuales de SmsPva para obtener orientación sobre el flujo y la información de ayuda de la plataforma de destino para cuestiones relacionadas con la cuenta.
Protege el código como si fuera una contraseña. Introdúcelo únicamente en el servicio donde iniciaste la verificación y nunca lo compartas con alguien que se ponga en contacto contigo sin que lo esperes. Antes de usar un flujo de SMS en línea, ten en cuenta quién podría acceder al número o al mensaje.
Lista final antes de elegir un flujo de SMS
- Importancia de la cuenta: ¿Se trata de una verificación temporal y de menor riesgo, o de una cuenta cuya pérdida podría afectar tu dinero, trabajo o identidad?
- Reglas de la plataforma: ¿El servicio permite ese tipo de número y ese método de verificación? Consulta las condiciones y las instrucciones actuales.
- Durabilidad del factor: ¿Puedes configurar una clave de acceso, una aplicación de autenticación o una llave de seguridad para obtener protección permanente?
- Acceso de recuperación: ¿Podrás iniciar sesión si pierdes el acceso al número o al dispositivo? Guarda los códigos de respaldo de forma segura y por separado.
- Disponibilidad actual: ¿Has consultado la página actual de SmsPva para el servicio y el país pertinentes?
- Privacidad: ¿Te sientes cómodo usando este flujo para esta cuenta y puedes evitar exponer información confidencial por SMS?
Para las cuentas críticas, prioriza un método de inicio de sesión duradero y un plan de recuperación que controles. Utiliza la verificación por SMS en línea solo cuando se ajuste a las reglas de la plataforma y a tus necesidades. SmsPva puede ayudar con una verificación por SMS permitida, pero no puede garantizar que un servicio acepte un número ni que entregue un código.
Preguntas frecuentes
¿Cuál es la forma más segura de usar 2FA en línea en 2026?
Utiliza el método más seguro que admita tu servicio y que puedas mantener. Las claves de acceso y las llaves de seguridad físicas están diseñadas para resistir el phishing. Una aplicación de autenticación también puede ser una opción práctica. Los métodos de recuperación seguros y los códigos de respaldo son importantes, independientemente del factor que elijas.
¿Es más segura una aplicación de autenticación que la verificación por SMS?
En muchas situaciones, es preferible una aplicación de autenticación porque no depende de un número de teléfono y funciona sin cobertura móvil. Sin embargo, sus códigos aún pueden ser objeto de phishing y necesitas un plan en caso de perder el dispositivo. La mejor opción depende del servicio y de tus alternativas de recuperación.
¿Puede un número de teléfono virtual recibir un código de verificación por SMS en línea?
Puede recibir un código si el servicio de destino permite ese tipo de número y hay un número adecuado disponible. Un servicio puede rechazar los números virtuales y la entrega del código no está garantizada. Consulta las reglas de la plataforma y la página actual de SmsPva antes de continuar.
¿Puedo usar un número temporal como único método de 2FA o recuperación de cuenta?
No. Es posible que el acceso a un número temporal o compartido no siga disponible. No lo conviertas en el único método de inicio de sesión o recuperación para cuentas importantes. Elige un factor duradero y conserva opciones de recuperación que controles.
¿Qué debo hacer si no llega un código de verificación por SMS?
Consulta las instrucciones del servicio de destino y confirma el servicio, el país y el número seleccionados. Espera antes de volver a intentarlo, ya que las solicitudes repetidas pueden activar límites. Si no se acepta el número, utiliza un método oficial permitido por la plataforma.
¿Garantiza SmsPva que un servicio acepte un número o entregue un código?
No. El servicio de destino decide si acepta un número y la entrega de SMS no está garantizada. Consulta la página actual para ver las opciones disponibles y sigue las instrucciones de ambos servicios.
¿Qué debería guardar antes de cambiar o perder el teléfono?
Utiliza el proceso admitido por el proveedor para transferir las claves de acceso o la aplicación de autenticación antes de borrar un dispositivo antiguo. Guarda los códigos de respaldo en un lugar seguro y separado, confirma tus contactos de recuperación y prueba el inicio de sesión en el nuevo dispositivo antes de retirar el anterior.