
2026年版 オンライン2FAの最適な設定手順:SmsPvaを活用する実践ガイド
適切なオンライン2FAの設定では、アカウントの安全性、使いやすさ、復旧方法のバランスが大切です。パスキー、認証アプリ、セキュリティキーは、長期的な保護に役立ちます。SMSは、許可された一時的な電話番号確認には適している場合がありますが、長期的に信頼できる認証要素とは限りません。
このガイドでは各方法を比較し、実践的な設定手順を紹介します。また、長期的に使うサインイン方法や復旧計画の代わりにするのではなく、特定のSMS認証が必要な場面でSmsPvaをどう活用できるかも説明します。
オンライン2FAとは何か、何を防ぐのか
二要素認証(2FA)では、サインイン時に2種類目の証明を求めます。パスワードだけに頼るのではなく、登録済みのセキュリティキーやスマートフォンなど、自分が持っているものの提示を求める場合があります。目的は、パスワードを盗まれただけでは攻撃者がアカウントに入りにくくすることです。
認証要素は一般に、知識、所持、生体情報のいずれかに分類されます。パスワードは知識情報です。認証コードやセキュリティキーは、所持していることを証明できます。指紋や顔認証は、デバイスや認証情報のロック解除に使われることがありますが、通常はそのデバイスに紐づいています。
SMSコードがすべて2FAにあたるわけではありません。登録時に電話番号を確認するため、一度だけコードを求めるサービスもあります。これは電話番号の確認であり、継続的なサインイン認証要素とは限りません。SMSによる2FAでは、通常パスワードと合わせて、後日のサインイン時にもコードが求められます。どの保護が有効なのか、アカウントのセキュリティ設定を確認してください。
2FAでできること、できないこと
2つ目の認証要素を追加すると、漏えいしたパスワードを使う攻撃など、パスワードだけに頼る多くの不正アクセスを防げます。ただし、2FAを使ってもアカウントが完全に無敵になるわけではありません。攻撃者は復旧手段を狙ったり、コードを教えるよう人をだましたり、有効なセッションを盗んだり、デバイスを侵害したりする可能性があります。
サービスが提供する方法には、パスキー、認証アプリ、物理セキュリティキー、SMSコードなどがあります。パスキーは、2段階目を追加するのではなく、パスワードを置き換える場合があります。認証コードやセキュリティキーは、パスワードの後に求められることがあります。機能の名称だけでは全体像は分かりません。登録、日常的な利用、復旧のすべてが重要です。
どのアカウントにも当てはまる唯一の最適解はありません。メインのメールや金融アカウントには、長期的に使える保護と、自分で管理できる復旧方法が必要です。実践上の目標は、維持できる範囲で最も強力な対応方式を使い、デバイスを紛失したときにどうアクセスを取り戻すか把握しておくことです。
アカウントごとに適切な2FA方式を選ぶ
アカウントの重要度、サービスが対応する方法、アクセスを復旧できるかどうかを踏まえて選びましょう。次の3点を確認してください。認証要素をだまし取られる可能性はあるか。デバイスやキーを失ったらどうなるか。予備の方法を追加できるか。
安全性と日常の使いやすさを比較する
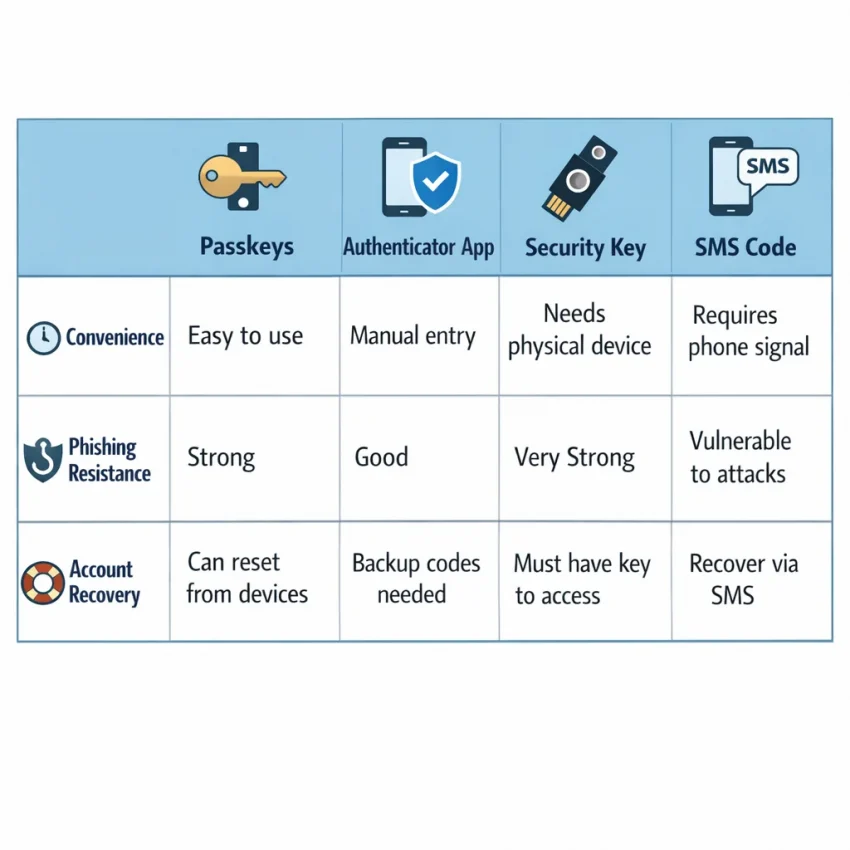
| 方式 | 便利な点 | 考慮すべき点 |
|---|---|---|
| パスキー | フィッシングに強くなるよう設計されており、多くの場合使いやすい。 | 同期、デバイス変更、復旧をサービスがどう扱うか確認しましょう。パスキーは、独立した2つ目の認証要素ではなく、パスワードを置き換える場合があります。 |
| 認証アプリ | デバイス上でコードを生成し、携帯電話の電波がなくても利用できます。 | コードがフィッシングされる可能性はあります。スマートフォンの買い替えや紛失に備え、アプリの移行・復旧方法を決めておきましょう。 |
| ハードウェアセキュリティキー | 物理キーは、フィッシングへの強い耐性を提供できます。 | キーを携帯し、安全に保管する必要があります。予備キーや別の復旧方法にサービスが対応しているか確認しましょう。 |
| SMSコード | 電話番号の確認が必要なサービスでは、なじみがあり手順も簡単です。 | SIMスワップ、電話番号の再割り当て、メッセージの傍受などのリスクにさらされやすくなります。一時的な番号は継続して使えるとは限りません。 |
サービスが対応している場合、パスキーは安全性と利便性を両立しやすい選択肢です。認証アプリは実用的で、両方が使える場合は一般にSMSより望ましい方法です。フィッシング耐性を特に重視するアカウントには、ハードウェアキーが適しています。SMSはサービスが必須としている場合や、現実的な代替手段がない場合に役立つことがあります。
アカウントに合わせて方式を選ぶ
メインのメールアカウントは、対応している中で最も強力な方法で保護しましょう。メールは他のサービスのパスワード再設定を管理することが多く、アクセスを失うと広範囲に影響する可能性があります。銀行、仕事、機密データを含むアカウントでは、サービスのセキュリティ設定を確認し、利用できる場合はフィッシング耐性の高いサインイン方法を優先してください。
リスクが比較的低いアカウントでは、認証アプリが保護と使いやすさのバランスを取れる場合があります。SMSは予備手段や必須の確認方法として使えますが、電話番号が自動的に長期利用可能な復旧手段になるわけではありません。選ぶ前にサービスのルールを確認し、デバイスを紛失した場合にどうなるか把握しておきましょう。
考えるべきなのは、「どの認証要素が最も強いか」だけではありません。「強力な認証要素のうち、継続して使えるものはどれか。失ったときに使える安全な代替手段は何か」も重要です。重要なアカウントへの唯一のアクセス手段を、1台のデバイスや1つの電話番号にしないでください。
設定から復旧まで、安全なオンライン2FAの手順
オンラインで二要素認証を適切に使うには、コード入力を有効にするだけでは不十分です。他のログインを管理するアカウントから始め、設定変更を一つずつテストし、デバイスを紛失してもアクセスを復旧できることを確認しましょう。
他のアカウントを開ける鍵となるアカウントを保護する
- まずメインのメールを保護する。他で使い回していない強力なパスワードを設定し、プロバイダーが対応する最も強力なサインイン方法を有効にします。復旧用の連絡先を確認し、管理できなくなった方法は削除しましょう。
- アカウントのセキュリティ設定を確認する。パスキー、セキュリティキー、認証アプリ、SMS OTPの現在の選択肢を確認します。選ぶ前に復旧手順を読んでください。
- 継続して使える認証要素を選ぶ。デバイスの紛失、旅行、スマートフォンを買い替えた後のサインイン方法を考慮しましょう。特に重要なアカウントには、長期利用できる方法を使い、可能であれば対応する予備手段も追加します。
サービスの公式アプリまたはウェブサイトから認証要素を登録してください。認証アプリの設定用コードは、認証アプリだけで読み取ります。予期せず連絡してきた相手に、ログインコードや設定用の秘密情報を決して共有しないでください。
登録してテストし、予備手段を保管する
- セッションを終了する前に、新しい方法をテストする。可能であれば、別の信頼できるデバイスまたはプライベートブラウズウィンドウを使って動作を確認します。テストに成功するまで、現在のセッションを開いたままにしてください。サインインに失敗した場合は、プロバイダーの公式復旧手順に従います。
- バックアップコードを別の場所に保存する。サービスが使い捨ての復旧コードを提供している場合は、スマートフォンがなくても利用できる安全な場所に保管します。状況に応じて、パスワードマネージャーや鍵のかかる物理的な保管場所が適しています。各コードはパスワードと同じように扱い、漏えいした場合はコード一式を再発行してください。
- 自分で管理できる復旧方法を設定する。復旧用メールアドレスや電話番号を最新の状態に保ちましょう。一時的な番号を、アカウントに戻る唯一の手段にしないでください。
バックアップコードは予備であり、普段使う認証要素の代わりではありません。新しいコード一式を発行すると古いコードが無効になるか確認し、必要に応じて保存済みのものを更新してください。
デバイスを変更した後にアクセス状況を見直す
- デバイスとアクティブなセッションを確認する。使わなくなったデバイスを削除し、見覚えのないセッションからサインアウトします。
- スマートフォンの変更に備える。古いスマートフォンを初期化したり下取りに出したりする前に、プロバイダーがサポートする手順で認証アプリやパスキーを移行します。新しいデバイスからサインインできることを確認し、変更中はバックアップコードを手元に用意してください。
- セキュリティ警告を受けたら設定を見直す。デバイスを紛失したり不審な動きに気づいたりした場合は、プロバイダーの復旧手順を使います。アクセスを取り戻したら、アクティブなセッションを確認しましょう。
重要なアカウントについて、選択した認証要素、バックアップコードの保管場所、復旧用連絡先、最後にアクセスをテストした時期を簡潔に記録しておきましょう。デバイスを変更した後や、重要なアカウントについては定期的に見直してください。
オンラインSMS認証が適している場合、適さない場合
オンラインのSMS認証は、サービスが電話番号確認を必須としている場合や、許可された一度限りの登録・有効化のためにコードが必要な場合に役立ちます。なじみのある方法で、認証アプリも必要ありません。ただし、一度コードを受け取ったからといって、継続的な2FAが有効になったとは限りません。
SMS OTPを使う前に、サービスが何を確認しているのか、その番号を後日のサインインや復旧にも使うのかを確認しましょう。番号が継続的なアカウント認証要素になる場合は、安定して利用できる必要があります。サービスが対応しているなら、長期的な保護にはパスキー、認証アプリ、セキュリティキーを選びましょう。
一度限りのSMSコードが適しているケース
個人の電話番号を分けておきたい場合、許可された短期的な手続きでSMS認証用の仮想電話番号が役立つことがあります。サービスの規約で仮想番号が認められているなら、SmsPvaのようなオンラインサービスを使ってコードを受信する方法もあります。利用可否や提供状況は、対象サービスとその時点のサービス提供状況によって異なります。
用途は限定してください。自分に許可された認証にのみ番号を使いましょう。一度コードを受信したからといって、その番号やアカウントに継続してアクセスできるとは限りません。後日サービスから再度コードを求められても、一時的な番号や共有番号では受信できない可能性があります。
安全性と復旧に関する限界を知る
SMSは一般に、フィッシング耐性のあるパスキーやセキュリティキーよりもアカウント乗っ取りに弱い方式です。犯罪者はSIMスワップで電話番号を狙うことがあり、デバイスや通信ネットワークの弱点を通じてメッセージが漏れる可能性もあります。お金、本人確認情報、個人情報を守るアカウントでは、こうしたリスクが特に重要です。
一時的な番号を、銀行、メインのメール、その他の重要なアカウントの唯一の2FAまたは復旧手段にしないでください。アクセスを失うと、サインイン、パスワード再設定、セキュリティ確認ができなくなることがあります。長期利用できる認証要素を使い、バックアップコードを安全な場所に保管しましょう。
仮想番号を拒否したり、番号の種類を制限したり、後からも利用できる番号を求めたりするサービスもあります。サービスの最新の利用規約とセキュリティ設定を確認してください。プラットフォームが仮想番号を認めていない場合は、制限を回避しようとせず、認められた方法を使いましょう。
許可されたSMS認証の手順でSmsPvaを使う方法
SMS認証コードをオンラインで受信する必要があり、プラットフォームが仮想番号を認めている場合、SmsPvaが選択肢になることがあります。パスキー、認証アプリ、信頼できる復旧方法の代わりではなく、特定のSMS確認に使う手段として考えてください。
SmsPvaのオンラインSMS認証サービスにアクセスし、該当するサービスの選択肢と利用可能状況を最新のページで確認してください。提供状況は変わることがあり、番号を受け入れるかどうかは対象サービスが判断します。
プラットフォームのルールに従って確認を完了する
- 利用が許可されていることを確認する。対象サービスの電話番号確認とアカウントに関するルールを確認してください。制限を回避したり、身元を偽ったりするために仮想番号を使わないでください。
- 該当する手順を選ぶ。SmsPvaの最新の選択肢を確認し、必要なサービスについて表示される指示に従います。適切な選択肢が表示されていない場合、別の手順なら使えると決めつけないでください。
- 許可された確認に番号を入力する。対象サービスの認証画面に番号を入力します。その番号を受け入れるかどうかは対象サービスが判断します。
- コードを確認する。最新のSmsPvaの案内に従ってSMS OTPを受信します。コードが届き、有効な場合に限り、対象サービスに入力してください。受け入れや配信は保証されません。
- アカウントのセキュリティ設定を完了する。プラットフォームが対応する長期利用可能な認証要素を有効にし、バックアップコードを安全に保存して、復旧情報にアクセスできることを確認します。
たとえば、Signalがその番号の種類を認め、該当する手順が利用できる場合は、開始前にSignalのSMS認証を確認してください。Signal独自のルールと画面の案内に従ってください。サービスのページに番号が受け入れられる保証はありません。
一時的な番号や共有アクセスの番号は、後から利用できなくなる可能性があります。重要なアカウントの唯一の復旧手段として使わないでください。コードが届かない場合やプラットフォームに番号を拒否された場合は、各サービスの案内に従い、確認を回避しようとせず、プラットフォームの公式な代替手段を使いましょう。
トラブルシューティング、プライバシーの確認、最終チェックリスト
コードが届かなくても、アカウントや番号が使えないとは限りません。対象プラットフォームの最新の案内を確認したうえで、SmsPvaの最新ページで意図したサービスと国を選んでいるか確認してください。利用可能状況や受け入れ可否は変わることがあります。
認証コードが届かない場合
- 詳細を確認する。サービス、国、番号がプラットフォームの案内と一致しているか確認します。形式や時間に関する条件も見直してください。
- 再試行する前に待つ。短時間に何度もリクエストするのは避けましょう。繰り返し試すと制限がかかったり、原因の特定が難しくなったりします。対象サービスが表示する待ち時間に従ってください。
- プラットフォームのルールを確認する。仮想番号を拒否したり、受け入れる番号を制限したりするサービスがあります。番号がサポート対象外と表示された場合は、許可された方法を使いましょう。
- 公式のサポート窓口を使う。手順についてはSmsPvaの最新の案内を、アカウント固有の問題については対象プラットフォームのヘルプ情報を確認してください。
コードはパスワードと同じように保護してください。認証を開始したサービスでのみ入力し、予期せず連絡してきた相手に共有しないでください。オンラインSMSの手順を使う前に、誰がその番号やメッセージにアクセスできるのかを考慮しましょう。
SMS認証の手順を選ぶ前の最終チェックリスト
- アカウントの重要度:短期的でリスクの低い確認ですか。それとも、アクセスを失うとお金、仕事、本人確認に影響するアカウントですか。
- プラットフォームのルール:そのサービスは番号の種類と認証方法を認めていますか。最新の規約と案内を確認してください。
- 認証要素の継続性:継続的な保護のために、パスキー、認証アプリ、セキュリティキーを設定できますか。
- 復旧手段へのアクセス:番号やデバイスにアクセスできなくなってもサインインできますか。バックアップコードは安全かつ別の場所に保管してください。
- 現在の利用可能状況:SmsPvaの最新ページで、該当するサービスと国を確認しましたか。
- プライバシー:このアカウントでこの手順を使うことに問題はありませんか。SMSを通じた機密情報の漏えいを避けられますか。
重要なアカウントでは、長期利用できるサインイン認証要素と、自分で管理できる復旧計画を優先してください。オンラインSMS認証は、プラットフォームのルールと自分のニーズに合う場合にのみ使いましょう。SmsPvaは許可されたSMS確認に役立つことがありますが、サービスが番号を受け入れることやコードが届くことを保証するものではありません。
よくある質問
2026年にオンラインで2FAを安全に使う方法は何ですか。
サービスが対応しており、自分が継続して使える中で最も強力な方法を使いましょう。パスキーとハードウェアセキュリティキーは、フィッシングに強くなるよう設計されています。認証アプリも実用的な選択肢です。どの認証要素を選ぶ場合も、安全な復旧方法とバックアップコードが重要です。
認証アプリはSMS認証より安全ですか。
多くの場合、認証アプリの方が適しています。電話番号に依存せず、携帯電話の電波がなくても使えるためです。ただし、コードがフィッシングされる可能性はあり、デバイスを紛失した場合の計画も必要です。最適な選択はサービスと復旧手段によって異なります。
仮想電話番号でオンラインSMS認証コードを受信できますか。
対象サービスがその種類の番号を認め、該当する番号を利用できる場合は、コードを受信できる可能性があります。サービスが仮想番号を拒否することがあり、コードの配信も保証されません。利用を始める前に、プラットフォームのルールとSmsPvaの最新ページを確認してください。
一時的な番号を唯一の2FAまたはアカウント復旧手段として使えますか。
いいえ。一時的な番号や共有番号は、後から利用できなくなる可能性があります。重要なアカウントの唯一のサインイン手段や復旧方法にしないでください。長期利用できる認証要素を選び、自分で管理できる復旧手段を確保しましょう。
SMS認証コードが届かない場合はどうすればよいですか。
対象サービスの案内を確認し、選択したサービス、国、番号が正しいか確かめてください。繰り返しリクエストすると制限がかかることがあるため、再試行する前に待ちましょう。番号が受け入れられない場合は、プラットフォームが認める公式な方法を使ってください。
SmsPvaはサービスが番号を受け入れることやコードが届くことを保証しますか。
いいえ。番号を受け入れるかどうかは対象サービスが判断し、SMSの配信も保証されません。最新の選択肢をページで確認し、両方のサービスの案内に従ってください。
スマートフォンを変更したり紛失したりする前に、何を保存すべきですか。
古いデバイスを初期化する前に、プロバイダーがサポートする手順でパスキーや認証アプリへのアクセスを移行してください。バックアップコードを安全かつ別の場所に保管し、復旧用連絡先を確認します。古いデバイスを手放す前に、新しいデバイスでサインインをテストしてください。